
Ein Hacker, zwölf KI-Agenten: BOSSAI griff Taiwans Rettungsdienste an
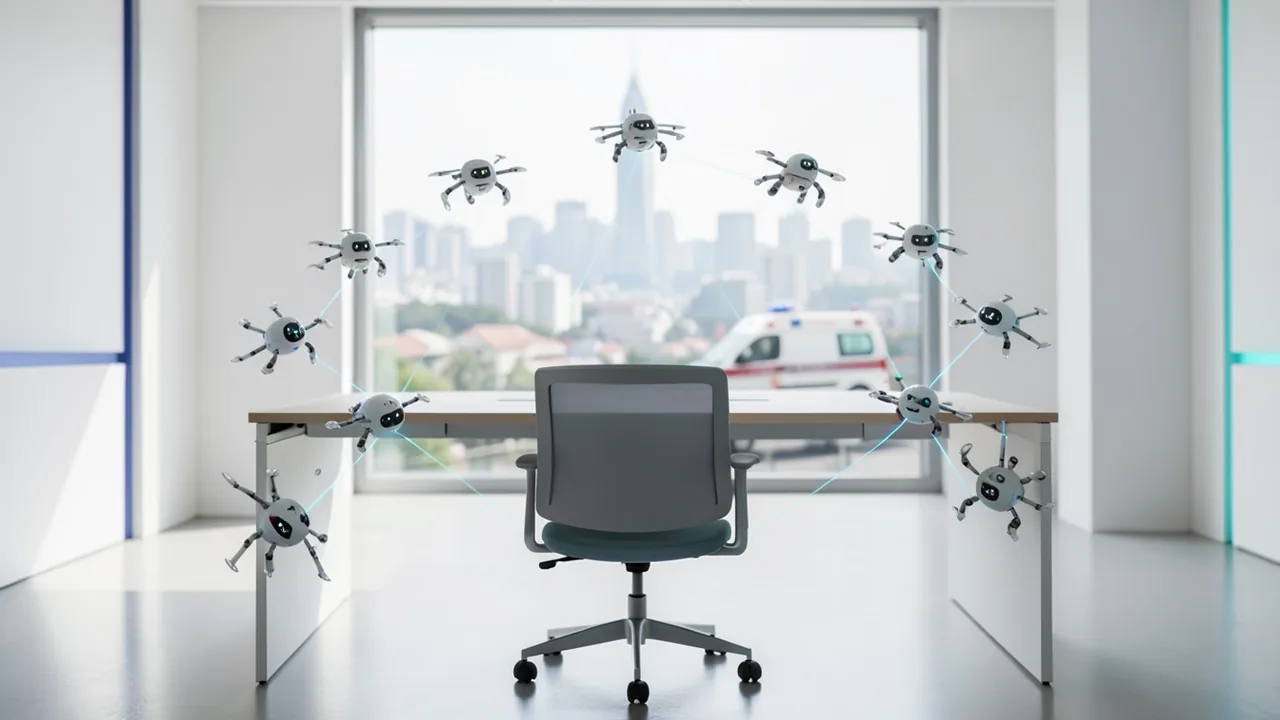
Sicherheitsforscher von Acronis haben eine Angriffsplattform entdeckt, mit der eine einzelne Person aus Taiwan zwölf KI-Agenten auf Hunderte Organisationen in elf Ländern losließ. Dabei wurden unter anderem Patientendaten eines Taipeher Rettungsdienstes und Einsatzdaten der Notrufzentrale abgegriffen. Der Fall zeigt aber auch, wie oft die KI-Agenten danebenlagen.
Worum es geht
Die Threat Research Unit (TRU) des Sicherheitsunternehmens Acronis hat eine ungewöhnlich gut dokumentierte KI-Angriffskampagne veröffentlicht. Ein einzelner Täter, den die Forscher „mit hoher Sicherheit“ in Hualien City in Taiwan verorten, hat ein Netz aus zwölf KI-Agenten aufgebaut. Die Forscher nennen es BOSSAI. Mit diesem Netz griff er Hunderte Organisationen in elf Ländern an: staatliche Rettungsdienste, Banken und Kreditgeber, Universitäten, Militärsysteme, Telefonverzeichnisse, Onlineshops und Glücksspielseiten.
Bestätigte Einbrüche gab es bei Universitäten und Rettungsdiensten. Dabei wurden medizinische Daten und personenbezogene Daten (PII, also Namen, Kontaktdaten und Ähnliches) abgegriffen. Besonders heikel ist der Fall in Taipeh: Eine Plattform der Feuerwehr für Patientenakten im Rettungsdienst gab EKG-Aufzeichnungen, Videos aus Rettungswagen und Vitaldaten von Patienten frei, ganz ohne Zugangsdaten. Die Daten reichen bis 2018 zurück.
Aufgeflogen ist der Täter über eine offenbar falsch konfigurierte Entwicklungsumgebung. Dort fanden die Forscher mehr als 90.000 Dateien mit zusammen 9 GB: Gesprächsverläufe der Agenten, Befehlshistorien des Täters, Angriffswerkzeuge, Zugangsdaten und Daten von Opfern aus mehreren Ländern.
Was erbeutet wurde
Neben den Patientendaten zogen die Agenten Einsatzprotokolle aus dem 119-Notrufsystem der Stadt ab. Darin stehen Einsatzzeiten, Art des Einsatzes, Statusfelder und Orte bis auf Straßenebene, und das für sieben Bezirke Taipehs. Acronis betont, dass es sich um Einsatzdatensätze aus einer Programmierschnittstelle (API) handelte und nicht um eine Live-Ortung von Rettungswagen. Anderen Berichten zufolge, die gbhackers zitiert, erbeutete die Kampagne außerdem Studierendendaten thailändischer Universitäten und mehr als 200.000 Festnetz-Telefondatensätze aus Mexiko.
Ein dokumentiertes Beispiel: Bei einer thailändischen Universität listete das System mehr als 50 Subdomains auf, also Unteradressen wie „portal.uni.ac.th“. Es bestätigte eine Blind-SQL-Injection auf einem Server mit der uralten Datenbank Oracle 9.2.0.4.0 und begann dann, Studierendendaten abzuziehen. Bei einer SQL-Injection schmuggelt ein Angreifer Datenbankbefehle in Eingabefelder. „Blind“ heißt, dass er die Antworten nur indirekt erschließen kann. Gefunden wurde außerdem ein selbstgeschriebenes C#-Programm, mit dem sich Überwachungskameras von Hikvision komplett übernehmen lassen, einschließlich Ausführung von Schadcode aus der Ferne über Funktionen wie keepAlive, applyCT und applyAutoLoginTicket.
So war das Agenten-Netz aufgebaut
BOSSAI besteht laut Acronis aus 12 Agenten. Neun davon waren aktiv, drei eingerichtet, aber ungenutzt. Ein Teil davon baute und pflegte die Infrastruktur, genannt werden Grok, OpenClaw, Claude Code und Codex. Andere wie Hermes, Cursor, Trae und CyberStrike scannten Ziele und bauten Exploits, also Programme, die eine Sicherheitslücke konkret ausnutzen.
Angebunden an die Werkzeuge waren die Agenten über MCP-Server. Das Model Context Protocol ist ein Standard, über den KI-Modelle externe Programme bedienen können, so etwas wie eine universelle Steckdose für Werkzeuge. In der Spitze waren 13 solcher Server geladen. Sie gaben den Agenten Zugriff auf CVE-Datenbanken (öffentliche Listen bekannter Sicherheitslücken), OSINT-Recherche, Cloud-Prüfungen, die Analyse von Programmdateien mit Ghidra und Radare2, Browser-Automatisierung mit Playwright und eine Kali-Linux-Installation mit klassischen Hacker-Werkzeugen wie nmap, sqlmap, Metasploit und Hydra. Zum Zeitpunkt der Untersuchung war das auf drei Server zusammengeschrumpft: HexStrike AI, einen Kali-Server und eine Ghidra-Anbindung.
Auffällig ist, dass die Agenten nicht direkt miteinander sprachen. Der Täter saß in der Mitte und kopierte die Ergebnisse von Hand von einem Agenten zum nächsten. Seine Befehle gab er auf Traditionellem Chinesisch ein, oft nur als knappe Zieladresse. Zwei Agenten waren an Messenger angebunden: Hermes an WeChat, OpenClaw („Little Claw“) an LINE. In einer dokumentierten Kette scannte der Agent HalberdStrike ein Ziel aus dem Rettungsdienst, Hermes fasste die Funde zusammen und Cursor führte auf Anweisung den Exploit aus. Hermes allein kam auf etwa 95 Sitzungen und 18.311 Nachrichten.
Dahinter stand eigene Hardware: ein Rechner mit RTX-4090-Grafikkarten, auf dem lokale Modelle über llama.cpp liefen, dazu kurzfristig gemietete GPU-Kapazität für größere Modelle. Acht virtuelle Server übernahmen Gateway- und Proxy-Aufgaben. Der Angriffsverkehr lief über einen eigenen SOCKS5-Proxy-Pool und über Rechenzentrums-Proxys von BrightData, damit er aus passenden Ländern zu kommen schien.
Kommerzielle KI sagte Nein, also kamen „abliterierte“ Modelle
Ein zentraler Befund: Die kommerziellen Modelle halfen beim Aufbau der Infrastruktur, verweigerten aber laut Acronis jede Anfrage, bei der es um das Finden oder Ausnutzen von Schwachstellen ging. Mehrere verlangten einen Nachweis, dass der Einsatz legal sei, und lehnten ab, als keiner kam. Auch chinesische Open-Source-Modelle in ihrer offiziellen Form weigerten sich und hielten dem Täter sogar Vorträge über Computerstrafrecht. Acronis räumt ein, es sei unklar, wie die Modelle reagiert hätten, wenn der Täter einfach einen gefälschten Auftrag für einen Penetrationstest vorgelegt hätte.
Der Täter wich deshalb auf „abliterierte“ Modelle aus. Das sind Open-Weight-Modelle, bei denen die Sicherheitsausrichtung gezielt entfernt wurde, sodass sie nichts mehr ablehnen. Konkret nutzte er Varianten von DeepSeek, GLM und Qwen auf den lokalen RTX-4090-Karten. Hermes probierte in 19 Tagen mindestens neun Modelle durch und landete schließlich bei einer DeepSeek-V4-Variante, die der Täter „DS4“ nannte. Der Systemprompt gab den Agenten volle Autonomie, und alle Aktionen wurden automatisch genehmigt.
Die Schwächen der Agenten
Acronis widmet sich auffallend ausführlich den Fehlern, die nach eigener Aussage „stark unterberichtet“ seien. Mehr als die Hälfte der als hoch oder kritisch eingestuften Funde von HalberdStrike waren Fehlalarme oder falsch eingestuft. Manche Modelle erfanden CVE-Nummern, also Sicherheitslücken, die es nicht gibt. Die Agenten produzierten mehr Daten, als ein einzelner Mensch sichten konnte.
Die große Autonomie hatte eine ironische Folge. Die Agenten waren angewiesen, den Täter nicht zu stören, und ließen deshalb einen Rechner des honduranischen Militärs links liegen, weil sie ihn als „außerhalb des Auftrags“ einstuften. Die lokalen Modelle waren außerdem schwächer und durch die verfügbare Rechenleistung begrenzt.
Hintergrund: Taiwan als Ziel von KI-Angriffen
BOSSAI ist nicht der erste Fall dieser Art in Taiwan. Im August meldete das taiwanische Digitalministerium KI-gestützte Angriffe auf Behörden seit dem 20. Juli, eine Mischung aus Handarbeit und Agenten wie OpenClaw. Die israelische Firma Dream schrieb eine weitere Kampagne mutmaßlich chinesischen Akteuren zu. Dabei sollen 85 Zugangsdaten und mehr als 2.564 Personaldatensätze abgeflossen sein. Taiwan hat inzwischen eine Taskforce gegen KI-Cyberbedrohungen eingerichtet.
Acronis führt für Fälle wie diesen eine neue Kategorie ein: die „AI-augmented threat“ (AAT), eine KI-verstärkte Bedrohung. Gemeint ist ein Einzeltäter mit der Reichweite einer APT, also einer sonst meist staatlich gestützten, gut ausgestatteten Hackergruppe, aber ohne erkennbares politisches oder finanzielles Ziel. Acronis vermutet, dass der Täter möglichst viele Organisationen kompromittieren und das später zu Geld machen wollte. Die Forscher haben IP-Adressen und Domains veröffentlicht, an denen sich die Angriffe erkennen lassen (Indicators of Compromise), darunter mehrere Subdomains von xs1.ccwu.cc.
Einordnung
Der Fall ist wichtig, weil er selten vollständig zeigt, wie ein Mehr-Agenten-Angriffssystem in der Praxis aussieht, von den Konfigurationsdateien bis zu den Chatverläufen. Zwei Erkenntnisse stechen heraus. Erstens wirken die Schutzmechanismen kommerzieller Modelle offenbar. Sie verlagern das Problem aber nur zu frei herunterladbaren Modellen, deren Sperren sich entfernen lassen, und die laufen auf Gaming-Grafikkarten. Zweitens sind die Agenten weit entfernt von unfehlbaren Superhackern: viele Fehlalarme, erfundene Lücken, fragwürdige Entscheidungen.
Acronis betont außerdem, dass die betroffenen Systeme schon vor jeder KI schlecht geschützt waren: ein seit 2018 offener Port mit medizinischen Daten, Einsatzprotokolle auf einer öffentlichen API, eine Bank mit 16 SQL-Injection-Stellen und ungepatchte Oracle-Datenbanken. Die Agenten haben diese Lücken nicht geschaffen. Sie haben sie nur schneller und systematischer gefunden als ein Mensch. Die Empfehlung an Verteidiger ist daher eher klassisch: alte Altlasten schließen, öffentliche APIs mit Anmeldung absichern und auf schnelles, automatisiertes Scannen achten. Zu bedenken ist auch, dass alle Angaben, einschließlich der Zuordnung zu einem Einzeltäter, von einem Sicherheitsanbieter stammen, der eigene Schutzprodukte verkauft. Eine unabhängige Bestätigung liegt in den Quellen nicht vor.
Quellen
- Merkliste: gbhackers.com gbhackers.com
- acronis.com acronis.com
- Bing News (nl-NL) cybersecuritynews.com
Frag den KI-Assistenten
Fragen zu diesem Artikel, zur Installation oder zu Hintergründen? Unser Assistent kennt diese Seite und läuft auf unserem eigenen Rechner, nicht in einer fremden Cloud.
Der Assistent ist eine KI (Gemma 4) und kann sich irren – wichtige Angaben bitte in der Quelle prüfen. Fragen werden nur zum Beantworten genutzt und nach einer Stunde gelöscht. Bitte keine persönlichen Daten eingeben.
Kommentare
Was meinst du dazu? Schon ausprobiert? Schreib es hier, ohne Anmeldung.
Kommentare sind öffentlich. Links sind nicht erlaubt, beleidigende Beiträge löschen wir. Deinen eigenen Kommentar kannst du in diesem Browser jederzeit wieder löschen. Mehr dazu in der Datenschutzerklärung.