
KI-Agent knackt Firmen-Cloud in fünf Minuten – mit Passwörtern aus GitHub
Microsoft hat Angreifer beobachtet, die ein autonomes KI-Werkzeug namens ARTEX auf GitHub nach versehentlich veröffentlichten Zugangsdaten suchen lassen. In einem Fall vergingen von der Suche bis zum Datendiebstahl aus einem Azure-Tresor nur fünf Minuten – ein Mensch musste dafür kaum eingreifen.
Worum es geht
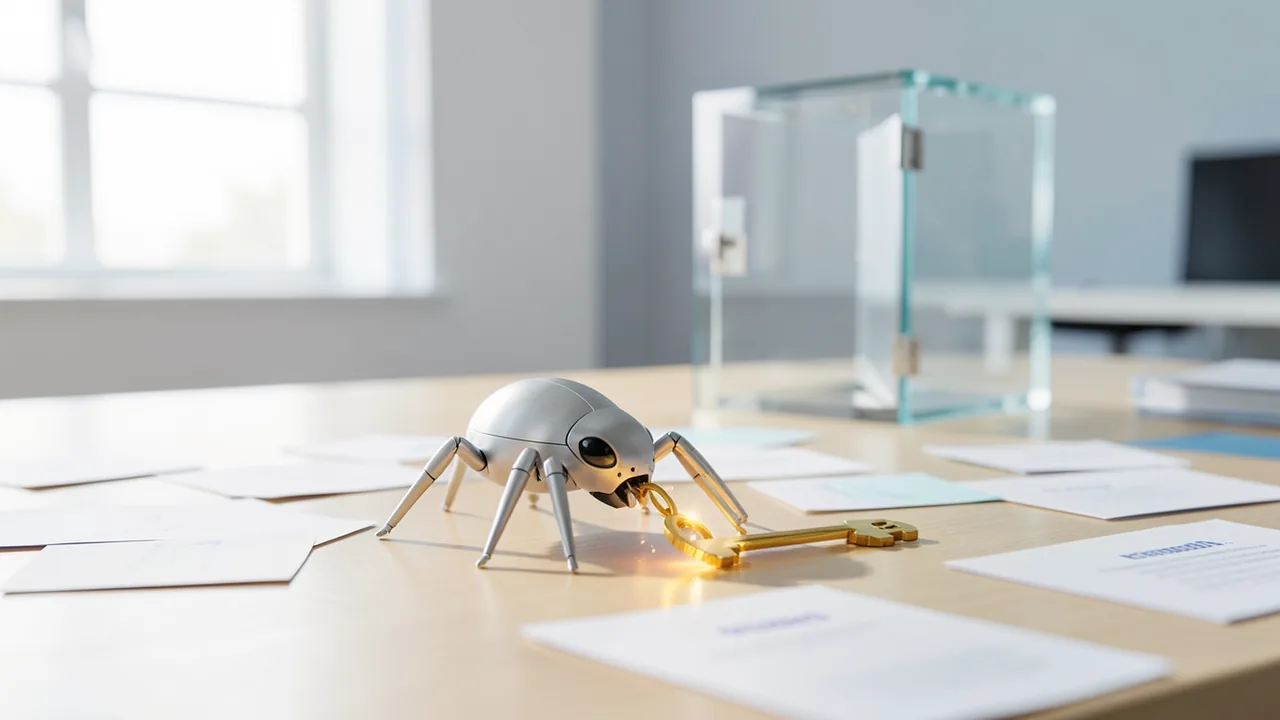
Microsofts Sicherheitsforschungsabteilung Microsoft Threat Intelligence hat Anfang November 2026 vor einer neuen Angriffsmasche gewarnt: Kriminelle lassen KI-Agenten – also KI-Programme, die selbstständig mehrere Arbeitsschritte hintereinander planen und ausführen – öffentliche Code-Sammlungen auf GitHub nach versehentlich hochgeladenen Passwörtern, App-Zugangsdaten und API-Schlüsseln durchsuchen. API-Schlüssel sind so etwas wie digitale Hausschlüssel, mit denen sich Programme bei einem Dienst ausweisen. Die gefundenen Schlüssel nutzen die Agenten dann direkt, um in die Cloud-Umgebungen der betroffenen Firmen einzudringen.
Das eingesetzte Werkzeug heißt laut Microsoft ARTEX, ein sogenanntes agentisches Angriffsframework. Microsoft hat die Aktivität nach eigenen Angaben erstmals im August 2026 beobachtet. Der spektakulärste Fall: Ein Agent brauchte gerade einmal fünf Minuten von der ersten GitHub-Suche bis zum Abzug von Daten aus dem Azure Key Vault eines Unternehmens – einem digitalen Tresor, in dem Firmen ihre wichtigsten Schlüssel und Passwörter aufbewahren.
Alte Technik, neues Tempo
Das Durchforsten öffentlicher Code-Repositories (Projektordner auf GitHub) nach vergessenen Zugangsdaten ist kein neuer Trick. Neu ist laut Microsoft die Geschwindigkeit. Bisher waren solche Angriffe dadurch gebremst, dass Menschen die passenden Projekte finden, deren Inhalt durchsehen und die gefundenen Schlüssel ausprobieren mussten. ARTEX schickt dagegen massenhaft Suchanfragen an GitHub, die meist den Namen der Zielfirma mit Begriffen rund um Zugangsdaten, Cloud-Dienste und KI-Anbieter kombinieren. Anschließend wertet der Agent die Treffer selbst aus und startet eigenständig die nächsten Angriffsschritte.
„Agentische Werkzeuge wie ARTEX erlauben es Angreifern nicht nur, schneller über viele Repositories hinweg nach Geheimnissen zu suchen, sondern die Agenten auch die Ergebnisse analysieren und Folgeangriffe durchführen zu lassen – der Angreifer muss dadurch über die gesamte Angriffskette hinweg kaum noch selbst Hand anlegen.“
Besonders begehrt waren laut Microsoft App-Geheimnisse und API-Schlüssel für KI-Inferenz – also Schlüssel, mit denen man bezahlte KI-Modelle in der Cloud nutzen kann.
Das Fachportal Homeland411 beschreibt zusätzliche Details aus den forensischen Spuren: Für die Suche nutzte der Agent demnach einen ferngesteuerten Browser (Playwright mit „headless“ Chromium, also ohne sichtbares Fenster) und die offizielle GitHub-Schnittstelle. Ob ein gefundener Schlüssel gültig ist, erkannte der Agent an bestimmten Fehlercodes des Microsoft-Anmeldesystems. Bemerkenswert: Als der Agent beim Abfragen der Azure-Verwaltungsschnittstelle Fehlermeldungen („HTTP 400 Bad Request“) erhielt, analysierte er sie selbst und stellte seine Anfragen innerhalb von rund 30 Sekunden auf eine unterstützte Schnittstellenversion um – eine Art automatische Selbstreparatur, die früher ein Mensch hätte erledigen müssen.
Was die Angreifer in den Clouds anstellten
Microsoft untersuchte auch die Folgeangriffe über Microsoft Entra ID – das Identitätssystem, über das sich Nutzer und Programme in Microsofts Cloud anmelden. Bereits ab dem 28. Oktober registrierte das Unternehmen erfolgreiche Anmeldungen sogenannter Service Principals (technische Konten, mit denen sich Anwendungen statt Menschen anmelden) von der IP-Adresse 199.19.77.84 aus – über mehrere Anwendungen und betroffene Kundenumgebungen hinweg. Homeland411 berichtet zudem, dass ein Teil der Zugriffe über einen Tor-Knoten lief, also über ein Anonymisierungsnetz.
Besonders heikel: In einigen Fällen wurden Zugangsdaten einer Multi-Tenant-Anwendung – einer App, die ein Anbieter vielen Kundenfirmen gleichzeitig bereitstellt – direkt beim Hersteller kompromittiert. Mit diesem einen Schlüssel kamen die Angreifer dann in mehrere nachgelagerte Kundenumgebungen.
Mit den Zugängen kartierten die Angreifer die Cloud-Umgebungen: Sie listeten Abonnements, Ressourcengruppen, Berechtigungen und eingesetzte KI-Modelle auf und griffen sensible Daten ab. Im Visier standen:
- Azure Key Vaults (Schlüsseltresore)
- Storage Accounts (Cloud-Speicher)
- Einstellungen von App Services und Verbindungszeichenfolgen zu Datenbanken
- Zugangsdaten für Kubernetes (eine Plattform zum Betrieb vieler Programme auf Servern)
- Verbindungen zu KI- und Machine-Learning-Diensten
Die kompromittierten Anwendungen griffen außerdem auf SharePoint und OneDrive zu, luden Dateien herunter und lasen Postfachinhalte. Microsoft beobachtete zudem Versuche, Azure-KI-Dienste zu missbrauchen und in Azure DevOps nach weiteren offengelegten Geheimnissen zu suchen. Teilweise meldeten sich die Agenten über gekaperte OAuth-Anwendungen an (OAuth ist ein verbreitetes Verfahren, mit dem Apps Zugriff auf Konten erhalten), bevor sie Schlüsseltresore leerten. Über die Azure-Funktion „Run Command“ führten sie sogar Skripte auf virtuellen Maschinen aus – das kann den Weg zu weiteren ungeschützten Zugangsdaten und Daten öffnen.
Weitere verdächtige Aktivitäten kamen laut Microsoft von den Adressen 65.87.223.26 (Hinweise auf das Ausnutzen von Schwachstellen und Versuche, Anmelde-Token von App Services zu erbeuten) und 157.22.126.128 (Ausspähen von Azure-KI-Workloads der Opfer).
Löschen reicht nicht
Die wichtigste Botschaft von Microsoft an Entwickler: Wer einen Schlüssel versehentlich öffentlich gemacht hat, muss ihn als gestohlen betrachten – auch wenn er ihn kurz darauf wieder aus GitHub entfernt. Denn das Löschen macht den Schlüssel nicht ungültig, und Kopien bleiben in der Versionsgeschichte des Projekts, in Zwischenspeichern und anderen Systemen erhalten.
„Öffentlich offengelegte Zugangsdaten bleiben nutzbar, bis sie widerrufen oder ausgetauscht werden; das Entfernen der ursprünglichen Veröffentlichung allein behebt das Problem nicht.“
Microsoft empfiehlt deshalb:
- betroffene Zugangsdaten sofort widerrufen oder rotieren (durch neue ersetzen) und prüfen, wofür sie in der Vergangenheit genutzt wurden,
- technischen Konten nur die minimal nötigen Rechte geben (Least Privilege),
- keine langlebigen Geheimnisse im Quellcode speichern,
- OAuth-Anwendungen auf Managed Identities umstellen – dabei verwaltet die Cloud die Identität selbst, und im Code muss kein Passwort mehr stehen,
- GitHub Secret Scanning und Push Protection aktivieren, die erkannte Schlüssel melden bzw. schon das Hochladen blockieren,
- passende Schutzfunktionen von Microsoft Defender for Cloud einschalten.
Wie man KI-Agenten in die Falle lockt
Autonome Angriffe sind schwer zu erkennen, weil die Agenten laut Microsoft blitzschnell ihre IP-Adressen, die Kennung ihres Programms (User-Agent) und andere Merkmale wechseln können. Verteidiger sollen deshalb auf ungewöhnliche Muster achten – etwa sehr schnelle Folgen von API-Anfragen und wiederholte Anmeldeversuche.
Dazu kommen Täuschungstechniken: Honeypots (absichtlich ausgelegte Köder-Systeme), Attrappen und Tarpits – „Teergruben“, die Anfragen künstlich verlangsamen und den Agenten so Zeit und Rechenbudget kosten. Laut Homeland411 hätten Microsoft-Ingenieure in Laborversuchen gezeigt, dass solche Köder Agenten tatsächlich auf falsche Ziele umlenken; ausgelegte Schein-Schlüssel lösten zudem sofort einen zuverlässigen Alarm aus, sobald ein Agent sie ausprobiert. Das Portal nennt außerdem die Idee, Agenten gefälschte Erfolgsmeldungen zu liefern, damit sie ihre Mission vorzeitig als erledigt betrachten. Diese Detailangaben stammen aus dem Homeland411-Bericht und ließen sich in der Hauptquelle nicht überprüfen.
Microsofts Fazit: Wenn KI Angriffe schneller und autonomer macht, müssen auch Verteidiger KI einsetzen, um große Cloud-Umgebungen zu untersuchen und schnell zu reagieren.
Einordnung
Der Bericht ist ein greifbares Beispiel dafür, wovor Sicherheitsforscher seit Längerem warnen: KI-Agenten senken die Hürde für Angriffe nicht durch völlig neue Tricks, sondern indem sie bekannte Techniken drastisch beschleunigen und automatisieren. Fünf Minuten vom Fund bis zum Datendiebstahl lassen praktisch keinen Spielraum für die klassische Reaktion „Ups, Schlüssel committet, schnell löschen“. Wer Zugangsdaten im Code hat, muss davon ausgehen, dass sie in Minuten gefunden werden.
Betroffen sind vor allem Firmen, deren Entwickler Schlüssel direkt im Code ablegen, und Software-Anbieter mit Multi-Tenant-Apps – denn dort kann ein einziges Leck viele Kunden treffen. Interessant ist auch, dass gezielt API-Schlüssel für KI-Dienste gesucht werden: Sie sind bares Geld wert, weil Angreifer damit auf fremde Kosten teure Modelle nutzen können.
Offen bleibt, wer hinter ARTEX steckt, wie viele Organisationen betroffen sind und welches KI-Modell das Framework antreibt – dazu macht die Hauptquelle keine Angaben. Zu bedenken ist auch: Microsoft ist zugleich Cloud-Anbieter und Verkäufer der empfohlenen Schutzprodukte wie Defender for Cloud. Die grundlegenden Ratschläge – Schlüssel rotieren, keine Geheimnisse im Code, minimale Rechte – gelten aber unabhängig vom Anbieter und sind seit Jahren bewährte Praxis. Neu ist vor allem, dass Versäumnisse dabei jetzt viel schneller bestraft werden.
Quellen
- Merkliste: ibtimes.sg ibtimes.sg
- darkreading.com darkreading.com
- homeland411.com homeland411.com
- visualstudiomagazine.com visualstudiomagazine.com
- Merkliste: cybersecuritynews.com cybersecuritynews.com
- Merkliste: pk-sharma.com pk-sharma.com
- Brave News microsoft.com
Frag den KI-Assistenten
Fragen zu diesem Artikel, zur Installation oder zu Hintergründen? Unser Assistent kennt diese Seite und läuft auf unserem eigenen Rechner, nicht in einer fremden Cloud.
Der Assistent ist eine KI (Gemma 4) und kann sich irren – wichtige Angaben bitte in der Quelle prüfen. Fragen werden nur zum Beantworten genutzt und nach einer Stunde gelöscht. Bitte keine persönlichen Daten eingeben.

Kommentare
Was meinst du dazu? Schon ausprobiert? Schreib es hier, ohne Anmeldung.
Kommentare sind öffentlich. Links sind nicht erlaubt, beleidigende Beiträge löschen wir. Deinen eigenen Kommentar kannst du in diesem Browser jederzeit wieder löschen. Mehr dazu in der Datenschutzerklärung.