NVIDIA OpenShell: sichere Sandbox-Runtime für autonome KI-Agenten
OpenShell von NVIDIA isoliert KI-Agenten per Kernel-Kontrolle und prüft Policy-Änderungen mit formaler Verifikation. Zugangsdaten bekommen Agenten nie direkt zu sehen.
Worum es geht
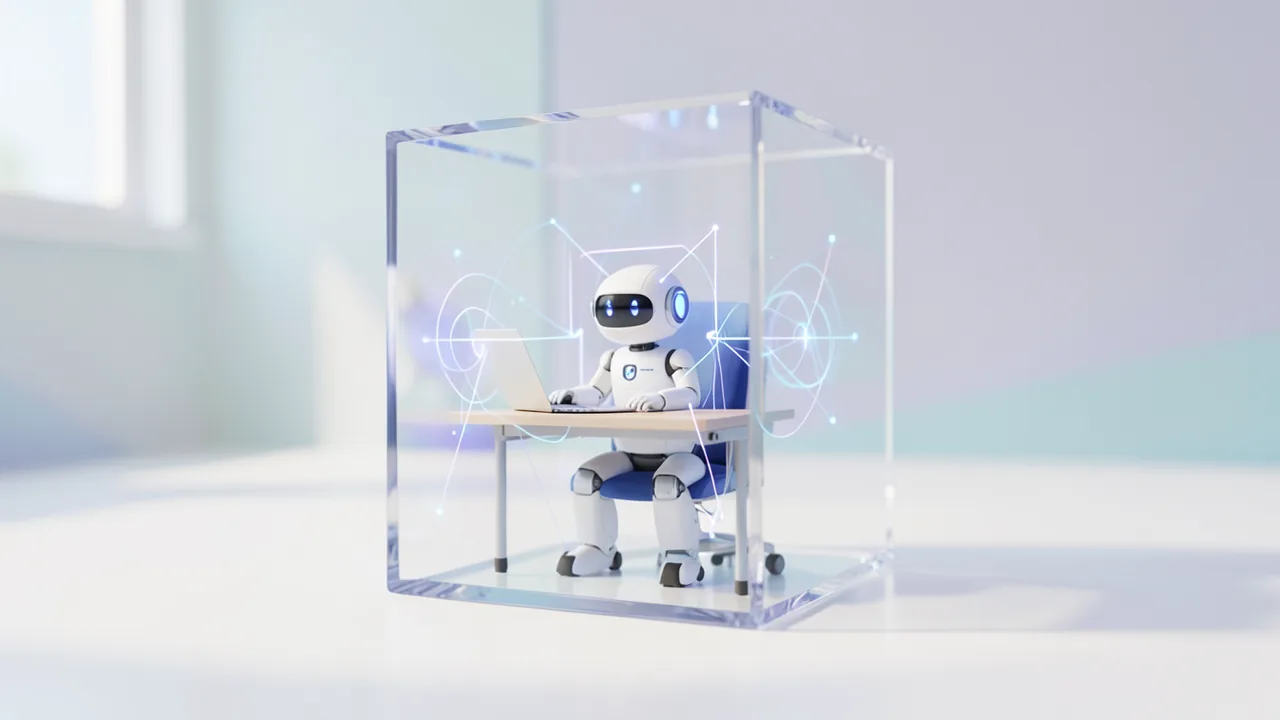
OpenShell ist eine auf GitHub veröffentlichte Runtime von NVIDIA, die Flotten autonomer KI-Agenten in isolierten Sandboxes ausführt. Agenten dürfen Dateien lesen, Pakete installieren und APIs aufrufen, jedoch nur im Rahmen einer deklarierten Policy.
Die wichtigsten Fakten
- Kernel-Level-Enforcement: Dateizugriffe, Systemcalls und Netzwerkverbindungen werden zur Laufzeit geprüft.
- Agenten sehen keine echten Credentials; diese werden nur an Requests zu freigegebenen Endpunkten angehängt.
- Formale Verifikation markiert riskante Policy-Änderungen, etwa neue Hosts mit Credentials, zur menschlichen Freigabe.
- Läuft auf Linux, macOS (Apple Silicon) oder Windows mit WSL 2 (experimentell); Docker, Podman oder Virtualisierung nötig.
- Installation per Skript, dann
openshell sandbox create --name demo. - Kubernetes-Deployment per Helm, Skills für Coding-Agenten via
npx skills add NVIDIA/OpenShell. - Anonyme Telemetrie ist standardmäßig aktiv, lässt sich abschalten.
Einordnung
Für alle, die Coding- oder Autonomie-Agenten mit echten Rechten betreiben, ist das ein interessanter Ansatz zur Absicherung. Das Projekt ist noch in Version 0.1.x. Lizenz und Reifegrad gehen aus dem Auszug nicht hervor.