
OpenAI Daybreak: KI-Agenten hacken die eigene Web-App und schreiben die Patches
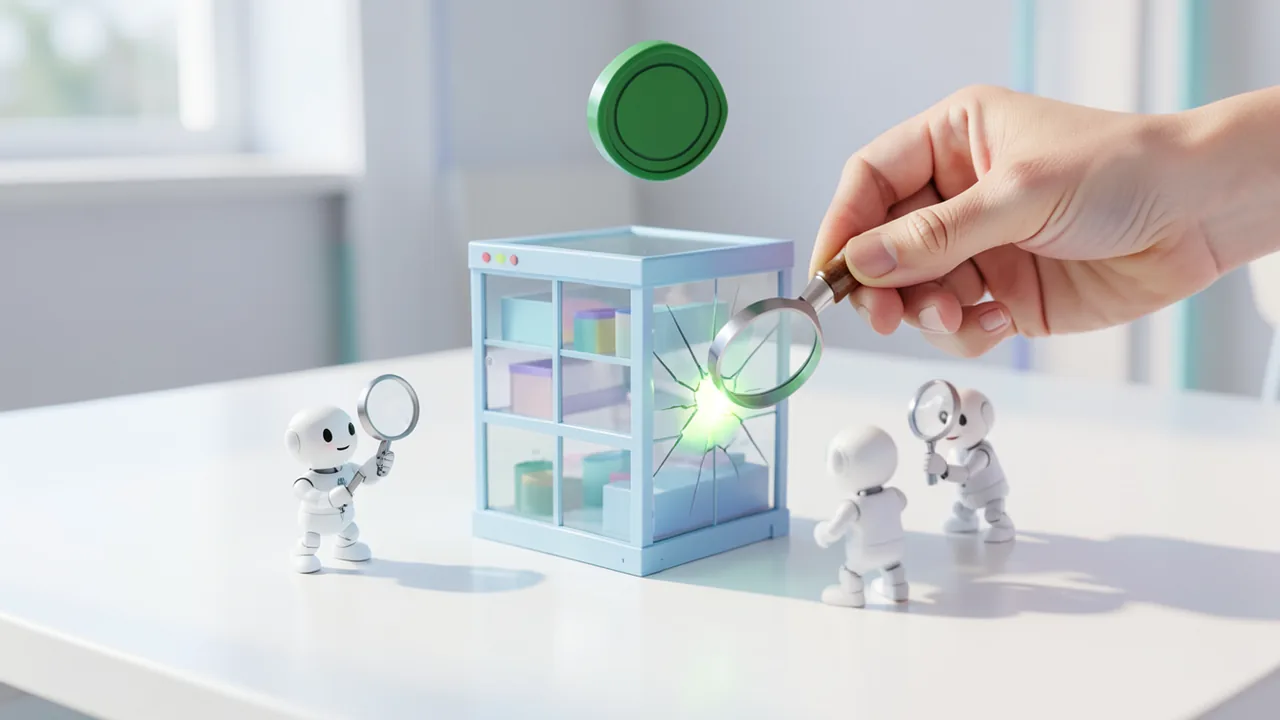
OpenAI hat mit „Daybreak Red Team“ und „Daybreak Defense Factory“ zwei Sicherheitswerkzeuge vorgestellt. Die KI-Agenten greifen Web-Anwendungen testweise an und bereiten danach Code-Korrekturen vor. Live geht ein Fix aber erst, wenn ein Mensch ihn geprüft und freigegeben hat.
Worum es geht
OpenAI steigt weiter in die IT-Sicherheit ein. Auf der Veranstaltung „Cyber at the Frontier“ am 12. November 2026 hat das Unternehmen zwei neue Produkte unter dem Namen Daybreak vorgestellt. Daybreak ist OpenAIs Initiative, fortgeschrittene KI-Modelle für autorisierte Sicherheitsarbeit einzusetzen.
- Daybreak Red Team greift Web-Anwendungen testweise an, um Schwachstellen zu finden und zu bestätigen.
- Daybreak Defense Factory untersucht gefundene Schwachstellen und bereitet Korrekturen im Code vor.
Beide Werkzeuge arbeiten mit KI-Agenten, also KI-Systemen, die selbstständig mehrere Arbeitsschritte hintereinander erledigen. Sie richten sich an Unternehmen und deren Sicherheits- und Entwicklungsteams, nicht an Privatnutzer. Für Red Team kann man sich derzeit für einen frühen Zugang bewerben. Defense Factory gibt es als Vorschau-Plugin in ChatGPT-Workspaces, die bereits Zugang zu Daybreak haben. Preise und einen Termin für den allgemeinen Start nennen die Berichte von SecurityWeek und anderen Fachmedien nicht.
Daybreak Red Team: der automatisierte Einbruchstest
Ein Penetrationstest, kurz Pentest, ist ein kontrollierter Angriff auf die eigenen Systeme. Fachleute versuchen dabei mit Erlaubnis einzubrechen, bevor es echte Angreifer tun. Solche Tests sind wichtig, kosten aber viel Zeit und Fachwissen. Hier setzt Red Team an.
Laut OpenAI arbeitet dabei eine Gruppe koordinierter Agenten zusammen. Sie lesen den Quellcode und den Kontext einer Anwendung, suchen mögliche Angriffswege und prüfen, ob sich eine Schwachstelle tatsächlich ausnutzen lässt. Außerdem kann Red Team Funde prüfen, die schon aus anderen Quellen kommen:
- Warnungen von Code-Scannern, also Programmen, die Code automatisch nach typischen Fehlern durchsuchen,
- Meldungen aus Bug-Bounty-Programmen, bei denen externe Hacker für gefundene Lücken bezahlt werden,
- Berichte aus Programmen zur Offenlegung von Schwachstellen.
Das ist praktisch, weil viele dieser Meldungen Fehlalarme sind oder übertrieben eingestuft werden. Red Team soll Belege dafür liefern, welche Lücke sich wirklich reproduzieren lässt. So können Teams besser entscheiden, was sie zuerst reparieren. Laut Help Net Security und Security Boulevard kann Red Team einen fertigen Patch außerdem noch einmal angreifen. Damit lässt sich prüfen, ob die Korrektur den Angriff tatsächlich verhindert, statt das nur anzunehmen.
Damit die Agenten nicht auf Systeme losgehen, die nicht getestet werden dürfen, laufen sie in isolierten Umgebungen. Ein Kontrollmechanismus namens Guardian beschränkt laut OpenAI, welche Anwendungen und Endpunkte die Agenten erreichen dürfen. Unternehmen legen diesen Rahmen selbst fest.
Daybreak Defense Factory: von der Warnung zum Patch
Defense Factory kümmert sich um die Reparatur. Eine Sicherheitswarnung allein sagt Entwicklern noch nicht, wie sich eine Lücke in ihrer Anwendung auswirkt und wie man sie behebt. Die Agenten verfolgen eine Schwachstelle deshalb durch den Code, suchen die eigentliche Ursache und bereiten einen Korrekturvorschlag vor.
Als Ausgangspunkt dienen Funde von Red Team oder von vorhandenen Sicherheitswerkzeugen. Laut SecurityWeek bindet Defense Factory unter anderem Schwachstellendaten von Wiz, Snyk und Endor Labs ein. Help Net Security beschreibt die Abläufe genauer:
- Man installiert das Plugin „Daybreak Defense Factory (Preview)“ in ChatGPT und verbindet ein GitHub-Repository.
- Die Scans laufen in der Codex-Cloud. Jede Person, die einen Scan startet, braucht eine eigene GitHub-Verbindung.
- Man kann den Standard-Branch eines ganzen Repositorys scannen oder nur ausgewählte Ordner und Dateien.
- Teams können neue Commits, also neu eingespielte Code-Änderungen, auf dem Standard-Branch überwachen lassen, regelmäßige Scans planen und Pull Requests vor dem Zusammenführen auf Sicherheit prüfen lassen.
- In der Desktop-App lassen sich auch lokale Kopien und noch nicht eingecheckte Änderungen prüfen. Ein optionaler Deep-Scan-Modus geht den Code mehrfach durch und braucht dafür mehr Zeit und mehr Tokens, also mehr Rechenaufwand.
Engineers können über Codex, OpenAIs Programmier-Agenten, die Belege für einen Fund ansehen, zusätzlichen Kontext liefern und den Vorschlag überarbeiten. Am Ende steht der Entwurf eines GitHub-Pull-Requests, also ein Änderungsvorschlag, den das Team annehmen oder ablehnen kann.
Der Mensch bleibt in der Schleife
OpenAI betont an mehreren Stellen, dass Patches nicht automatisch ausgerollt werden. Menschen müssen sie prüfen und testen, bevor sie in den Code übernommen werden. Laut der offiziellen Ankündigung sollen die Werkzeuge Sicherheitsfachleute unterstützen und nicht ersetzen. Die koreanische Fachseite Hitech weist darauf hin, dass gerade diese Freigabestufe für Unternehmen ein zentraler Prüfpunkt sein dürfte. Die Agenten bekommen Zugriff auf Quellcode und Repositorys, deshalb sollten Firmen vorher klare Regeln für Zugriffsrechte und Protokolle festlegen.
Brockmans Botschaft und der Kontext
OpenAI-Präsident Greg Brockman sagte in seiner Keynote sinngemäß, Unternehmen würden künftig nur so sicher sein wie die fortschrittlichsten KI-Modelle, die sie zur Verteidigung einsetzen, und wie gut sie diese nutzen. Klassische Sicherheitsmethoden blieben wichtig. Wegen der wachsenden Fähigkeiten der Modelle müssten Firmen ihre Abläufe aber neu durchdenken. The Register spitzt das in der Schlagzeile zu: OpenAI sage Organisationen, sie seien verloren, wenn sie die Produkte nicht nutzen.
Hintergrund ist ein Wettlauf: KI findet Sicherheitslücken immer schneller. SecurityWeek berichtete etwa zur selben Zeit, dass eine kritische Lücke im Apache-HTTP-Server, über die Angreifer aus der Ferne Code ausführen konnten, mit Werkzeugen von Anthropic und Google gefunden und gepatcht wurde. Je schneller Lücken auffallen, desto eher wird das Reparieren zum Engpass. Genau darauf zielt Defense Factory. Die Kehrseite: Dieselben Fähigkeiten stehen auch Angreifern zur Verfügung, die Schwachstellensuche und Angriffsschritte automatisieren können.
Einordnung
Mit Daybreak tritt OpenAI direkt gegen etablierte Sicherheitsanbieter an und gleichzeitig gegen Anthropic und Google, die ihre Modelle ebenfalls für die Schwachstellensuche einsetzen. Neu ist vor allem, dass Finden, Bestätigen, Reparieren und erneutes Prüfen in einem Ablauf zusammenkommen. Für kleinere Teams ohne eigene Pentester könnte das laut Techgenyz besonders interessant sein, um einen Rückstau an Sicherheitsmeldungen abzuarbeiten. Fachwissen ersetzt es aber nicht.
Vieles ist noch offen. Es gibt keine unabhängigen Tests dazu, wie zuverlässig die Agenten Lücken finden oder wie gut ihre Patches sind. Preise und der allgemeine Start sind unbekannt. Agenten, die Angriffe ausführen und auf Code-Repositorys zugreifen, sind außerdem selbst ein Risiko. Wie gut die Guardian-Grenzen in der Praxis halten, wird sich erst im Einsatz zeigen. Fürs Erste sind Daybreak Red Team und Defense Factory Werkzeuge für Unternehmenskunden mit Zugang. Selbst ausprobieren kann man sie also nicht ohne Weiteres.
Videos zum Thema
Quellen
- Google News (KR) hitech.co.kr
- Google News (IN) thinkwithniche.in
- helpnetsecurity.com helpnetsecurity.com
- techgenyz.com techgenyz.com
- theregister.com theregister.com
Frag den KI-Assistenten
Fragen zu diesem Artikel, zur Installation oder zu Hintergründen? Unser Assistent kennt diese Seite und läuft auf unserem eigenen Rechner, nicht in einer fremden Cloud.
Der Assistent ist eine KI (Gemma 4) und kann sich irren – wichtige Angaben bitte in der Quelle prüfen. Fragen werden nur zum Beantworten genutzt und nach einer Stunde gelöscht. Bitte keine persönlichen Daten eingeben.
Kommentare
Was meinst du dazu? Schon ausprobiert? Schreib es hier, ohne Anmeldung.
Kommentare sind öffentlich. Links sind nicht erlaubt, beleidigende Beiträge löschen wir. Deinen eigenen Kommentar kannst du in diesem Browser jederzeit wieder löschen. Mehr dazu in der Datenschutzerklärung.