
Anthropic warnt: Sich selbst kopierende KI könnte bald auf billigen TV-Boxen laufen
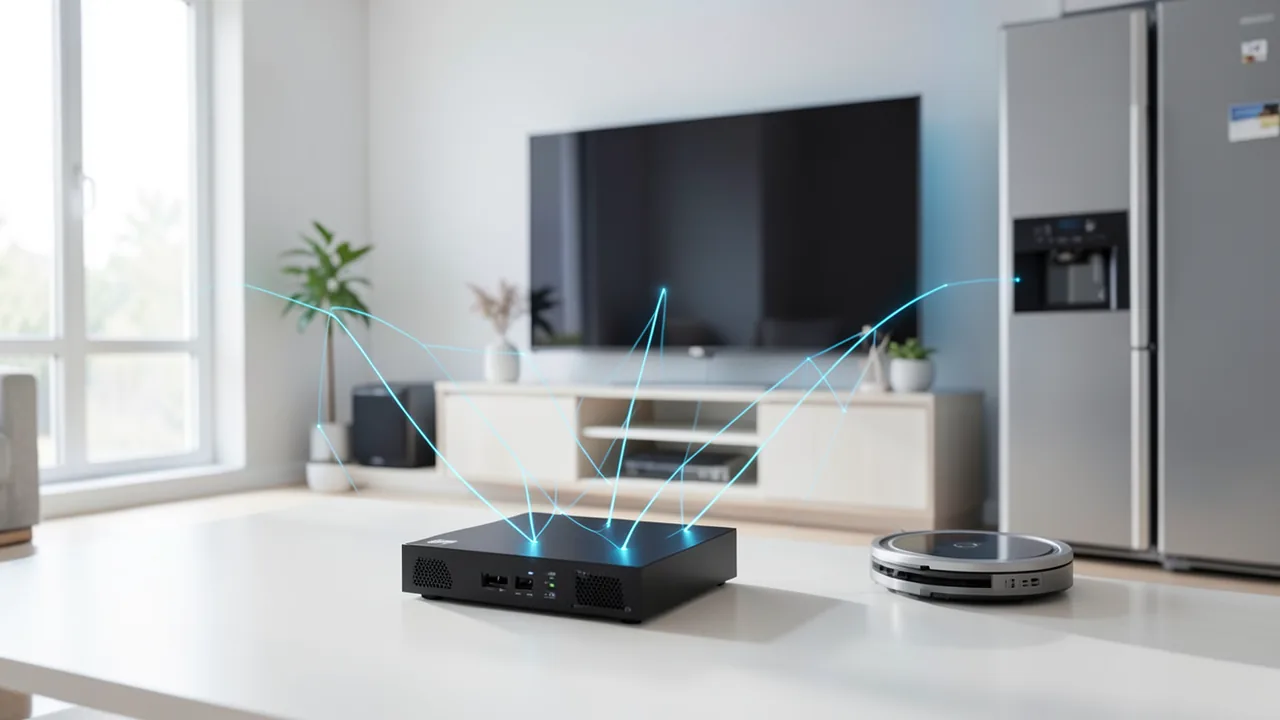
Anthropic hat getestet, wie nah kleine KI-Modelle daran sind, sich wie ein Wurm von Gerät zu Gerät zu kopieren – ganz ohne Rechenzentrum. Ein Modell lief verteilt auf 15 billigen Android-TV-Boxen, ein vollständiger KI-Wurm wurde aber nicht gezeigt. Anthropic hält ihn bis Ende 2026 für möglich.
Worum es geht
Anthropic warnt in einem Bericht seines Frontier Red Teams, dass kleine KI-Modelle womöglich nur noch Monate davon entfernt sind, sich selbstständig auf handelsüblichen Internet-of-Things-Geräten (IoT) zu vervielfältigen – etwa auf billigen Android-TV-Boxen oder smarten Backöfen. Ein solcher „Replikator“ bräuchte kein Rechenzentrum. Laut Notebookcheck wurde der Bericht am 12. Oktober veröffentlicht; die Berichterstattung stammt von Ende Oktober/Anfang November 2026.
Wichtig vorab: Anthropic hat keinen funktionierenden KI-Wurm demonstriert. Es handelt sich um eine Prognose auf Basis von Experimenten, nicht um eine laufende Attacke.
Was die Experimente gezeigt haben
Das Setup bestand aus zwei getrennten Teilen, was in manchen Berichten untergeht (darauf weist Notebookcheck hin):
- Verteilte Inferenz auf echter Hardware: Das Team koppelte 15 günstige No-Name-Android-TV-Boxen (je rund 55 US-Dollar) und ließ darauf das offene Modell Gemma4-26B-A4B von Google DeepMind laufen. Zusammen kamen die Boxen auf etwa 0,4 Token pro Sekunde – sehr langsam, aber um Geschwindigkeit ging es nicht.
- Ausbreitung in einer Simulation: Das eigentliche Kopieren testete Anthropic separat in einem isolierten Netz aus acht virtuellen Android-15-Maschinen auf Google Cloud. Eine infizierte Maschine musste sich über die Android Debug Bridge (ADB, eine Entwicklerschnittstelle) auf die anderen kopieren, dort ein KI-Modell zum Laufen bringen und weitermachen. ADB war dabei absichtlich ohne Authentifizierung offen.
Die TV-Boxen haben sich also nicht gegenseitig infiziert. Der Einbruchsschritt wurde bewusst trivial gehalten, daher versteht Anthropic die Ergebnisse als Obergrenze für den Erfolg in der Realität.
Welche Modelle wie abschnitten
Beteiligt waren Qwen3.5-9B, Gemma4-26B-A4B, Llama3.1-8B, Opus 4.8 und GLM-5.2 in verschiedenen Rollen. Qwen3.5-9B und GLM-5.2 fungierten als Agenten, die Llama3.1-8B (die eigentliche Modellausführung, „Inferenz“) aufsetzen und verbreiten sollten. Opus 4.8 wurde separat als Berater für Qwen getestet.
- Qwen3.5-9B installierte und konfigurierte die nötige Software für Llama3.1-8B auf acht von neun getesteten Hardware-Typen.
- GLM-5.2 aus China erreichte im emulierten Netz in vier von fünf Durchläufen alle acht Knoten, im fünften sieben. Laut Notebookcheck war es das einzige Modell, das den ganzen Ablauf schaffte; die übrigen scheiterten zuverlässig.
- Kleine Modelle bis 30 Mrd. Parameter beherrschen viele Einzelschritte, machen aber Fehler, wenn sie diese verketten müssen.
- Der Einsatz des stärkeren Opus 4.8 als Berater brachte keine messbare Verbesserung.
Lernen von den Vorgängern
Interessant ist der „evolutionäre“ Effekt: Gaben Instanzen ihre Notizen, Prompts und ihren Code an die nächste Generation weiter, stieg die Erfolgsrate von Qwen3.5-9B von anfangs 45 % auf 61 bis 84 % in späteren Generationen. Digital Trends vergleicht das mit Lamarcks Vererbung erworbener Eigenschaften. Anthropic betont zudem, dass KI-Schadsoftware anders als klassische Malware unbekannte Geräte selbst herausfinden könne: Ein 9B-Modell brachte Inferenz auf 8 von 9 Hardware-Typen zum Laufen.
Prognose und Tempo
Wenn kleine Modelle sich im bisherigen Tempo verbessern, erreichen sie laut Anthropic das nötige Niveau bis Ende 2026. Die Autoren nennen das selbst nur eine grobe Schätzung. Danach seien „kleine gewichtsbasierte Replikatoren“ bald möglich.
Die Ausbreitung wäre langsam: Notebookcheck nennt ein bis zwei Tage pro Kopie inklusive lauffähigem Modell; Bleeping Computer spricht von einer Verdopplungszeit von Tagen. Die Einrichtung der Inferenz dauerte auf der untersuchten Hardware 28 bis 51 Stunden für Qwen3.5-9B und 71 bis 150 Stunden für Gemma4-26B-A4B. Das gäbe Verteidigern Zeit – könnte aber mit besseren Modellen schrumpfen.
Warum TV-Boxen und IoT das Ziel wären
Smarte Geräte sind dauernd online und selten gut geschützt. No-Name-TV-Boxen laufen oft mit angepassten Versionen des Android Open Source Project ohne zusätzliche Sicherheitsfunktionen. Wie viele solcher Geräte existieren, zeigt das Kimwolf-Botnetz: Laut Anthropic infizierte es über 2 Millionen Geräte (XLab zählte im Dezember 2025 etwa 1,8 Millionen, Synthient im Januar über 2 Millionen). Auch Kimwolf kam über ADB hinein, manche Boxen waren ab Werk infiziert. In Deutschland trennte das BSI im Dezember 2024 rund 30.000 Geräte vom BadBox-Botnetz. Auch Staubsauger, Rasenmäher, Kühlschränke und Öfen nennt Anthropic als mögliche Ziele.
Ein solcher Wurm wäre schwer abzuschalten, weil es keinen zentralen Server gibt und schlecht gesicherte Geräte nach einem Neustart erneut infiziert werden können.
Gegenmaßnahmen
Anthropic schlägt vor: große Modell-Transfers und ungewöhnlichen Geräte-zu-Gerät-Verkehr erkennen, Honeypots (Köder-Systeme) zur Analyse der Payloads, infizierte Anschlüsse in Quarantäne setzen und bessere Sicherheitsvorgaben für IoT.
Für Heimnutzer rät Notebookcheck: Im Play Store unter Einstellungen > Über prüfen, ob das Gerät Play-Protect-zertifiziert ist; Entwickleroptionen (und damit USB-/Funk-Debugging) ausschalten; verdächtige Boxen ins Gast-WLAN des Routers stecken oder laut BSI vom Internet trennen; beim Neukauf auf bekannte Hersteller mit Support und aktuellem Android achten.
Einordnung
Die Studie ist ein Frühwarnsignal, kein Alarmfall: Niemand hat einen solchen KI-Wurm in freier Wildbahn gesehen, und selbst bei gesenkten Sicherheitshürden und ausdrücklichem Verbreitungsziel gelang der End-to-End-Ablauf nur einem Modell in der Simulation. Die Zeitprognose beruht auf Extrapolation und ist unsicher. Berichte wie Digital Trends fallen deutlich dramatischer aus (Schlagwörter wie „imminent“, „chilling“); die nüchterneren Quellen betonen die Grenzen. Dass ein Hersteller von KI-Modellen vor Risiken warnt, ist zugleich Teil der Sicherheitsdebatte – die Kernbotschaft, IoT-Standards zu verbessern, bleibt unabhängig davon berechtigt.
Videos zum Thema
Quellen
- Bing News (fr-FR) fr.futuroprossimo.it
- bleepingcomputer.com bleepingcomputer.com
- digitaltrends.com digitaltrends.com
- notebookcheck.net notebookcheck.net
Frag den KI-Assistenten
Fragen zu diesem Artikel, zur Installation oder zu Hintergründen? Unser Assistent kennt diese Seite und läuft auf unserem eigenen Rechner, nicht in einer fremden Cloud.
Der Assistent ist eine KI (Gemma 4) und kann sich irren – wichtige Angaben bitte in der Quelle prüfen. Fragen werden nur zum Beantworten genutzt und nach einer Stunde gelöscht. Bitte keine persönlichen Daten eingeben.
Kommentare
Was meinst du dazu? Schon ausprobiert? Schreib es hier, ohne Anmeldung.
Kommentare sind öffentlich. Links sind nicht erlaubt, beleidigende Beiträge löschen wir. Deinen eigenen Kommentar kannst du in diesem Browser jederzeit wieder löschen. Mehr dazu in der Datenschutzerklärung.