
Nordkoreas Fake-Videocalls: Deepfake-Masche erbeutet über 400 Millionen Dollar
Laut FBI haben nordkoreanische Staatshacker in 18 Monaten mehr als 400 Millionen Dollar in Kryptowährung gestohlen. Dafür nutzten sie gefälschte Videokonferenzen mit heimlich aufgezeichneten Videos früherer Opfer und KI-Deepfakes. Das FBI hat nun Server der Kampagne „FaceStealer“ beschlagnahmt und warnt: Inzwischen geraten auch Open-Source-Entwickler ins Visier.
Worum es geht
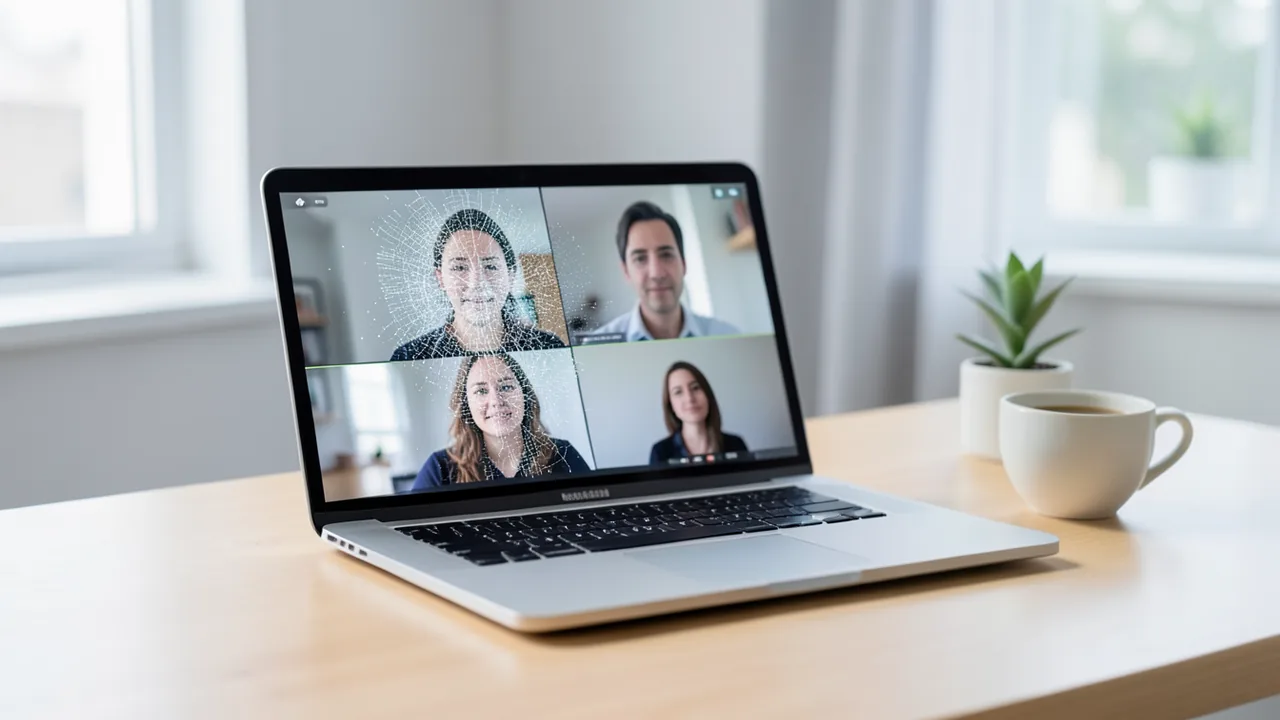
Das US-Justizministerium und das FBI haben am 12. November 2026 eine Aktion gegen eine nordkoreanische Hackerkampagne bekannt gegeben, die das FBI „FaceStealer“ nennt. Laut FBI haben staatlich unterstützte Hacker aus Nordkorea damit in den vergangenen 18 Monaten Kryptowährung im Wert von mehr als 400 Millionen US-Dollar gestohlen. Der Trick: gefälschte Videokonferenzen, in denen die Opfer vermeintlich vertraute Gesichter sehen – in Wirklichkeit heimlich aufgezeichnete Videos früherer Opfer oder mit KI erzeugte Deepfakes, also künstlich erzeugte, täuschend echte Videos realer Menschen.
Auf Anordnung eines Bundesgerichts hat das FBI Cloud-Server der Kampagne beschlagnahmt und dabei mehr als 900 Webcam-Videos von Opfern sichergestellt. Parallel hat das FBI einen Bericht mit Schutzempfehlungen veröffentlicht und eine Infoseite eingerichtet: www.fbi.gov/facestealer. Zusätzlich meldete das Justizministerium Fortschritte bei einem davon getrennten Fall – dem milliardenschweren Diebstahl bei der Kryptobörse Binance Ende Oktober.
So funktioniert die FaceStealer-Masche
Die Täter laufen in der Szene unter vielen Namen: Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff und Stardust Chollima. APT steht für „Advanced Persistent Threat“ – so nennen Sicherheitsforscher besonders hartnäckige, meist staatlich gesteuerte Hackergruppen.
Der Ablauf ist laut Justizministerium und dem Bericht von Nextgov in mehrere Schritte gegliedert:
- Einladung von einem echten Konto: Die Einladung zum Meeting kommt über ein Konto, das die Hacker zuvor einem früheren Opfer gestohlen haben – etwa bei Telegram, LinkedIn, Slack oder Discord. Weil die Angreifer frühere Unterhaltungen mitlesen können, klingen ihre Nachrichten vertraut, erklärte Jeremy Robertson, Leiter beim FBI-Büro in Los Angeles, vor Journalisten.
- Gefälschte Meeting-Seite: Der Link führt auf eine Website, die wie Zoom oder Microsoft Teams aussieht.
- Bekannte Gesichter: Im Meeting sieht das Ziel eine Aufzeichnung einer Person, die es kennt. Teilweise ergänzen die Angreifer weitere scheinbare Teilnehmer, damit die Runde echter wirkt. Außerdem erzeugen sie laut Justizministerium mit KI Deepfake-Videos bekannter und einflussreicher Personen aus der Krypto- und Web3-Branche. (Die Pressemitteilung spricht dabei wörtlich von „super intelligence (SI)“ – ein ungewöhnlicher Begriff, der vermutlich schlicht KI-Werkzeuge meint; was genau eingesetzt wurde, bleibt offen.)
- Der vorgetäuschte Fehler: Dann taucht ein angebliches technisches Problem auf, etwa dass das Opfer nicht zu hören sei. Ein Link oder eine Anleitung soll das beheben – zum Beispiel ein Skript ausführen oder Befehle in das Terminal, also die Kommandozeile des Computers, einfügen.
- Die Infektion: Die „Reparatur“ installiert in Wahrheit Schadsoftware, die Tastatureingaben mitschneidet, Bildschirmfotos macht und den Hackern dauerhaften Zugriff verschafft.
Während des Meetings zeichnet die gefälschte Seite gleichzeitig die Webcam des neuen Opfers auf. Dieses Material wird zusammen mit den gestohlenen Konten und Kontaktlisten genutzt, um den nächsten Bekannten anzugreifen. Die Masche nährt sich also selbst – jedes Opfer liefert das Gesicht für den nächsten Angriff.
Besonders tückisch: In mehreren Fällen schlugen die Angreifer erst Monate bis über ein Jahr nach der ersten Infektion zu, stahlen Kryptowährung und kaperten Kommunikationskonten.
„Das ist nichts, was wir mit einem Patch beheben können“, sagte FBI-Mann Robertson laut Nextgov und nannte die Masche „sehr, sehr überzeugend“.
Patrick Grandy, Leiter des FBI-Büros in Los Angeles, formulierte es so:
„Wenn du dir kein Szenario vorstellen kannst, in dem du darauf hereinfallen könntest, denkst du nicht kreativ genug.“
Neues Ziel: Open-Source-Entwickler
Neben Menschen aus der Krypto- und Web3-Branche – Web3 bezeichnet blockchainbasierte Internetdienste – nehmen die Hacker laut FBI zunehmend Entwickler ins Visier, die Open-Source-Software pflegen. Solche frei verfügbaren Programmbausteine stecken in unzähligen Anwendungen anderer Firmen. Wer das Konto eines solchen Betreuers kapert, kann Schadcode in eine Software einschleusen, die tausende andere herunterladen – ein sogenannter Supply-Chain-Angriff, also ein Angriff über die Lieferkette der Software.
Genau das ist laut Nextgov bereits passiert: Anfang des Jahres trat ein Betreuer einer JavaScript-Bibliothek einem gefälschten Teams-Meeting mit einer ihm bekannten Person bei, folgte den Anweisungen und infizierte seinen Rechner. Die Hacker fügten daraufhin bösartigen Code in die Software ein. Der Angriff wurde laut FBI entdeckt und gestoppt, bevor er sich weit verbreiten konnte. Welche Bibliothek betroffen war, nennen die Quellen nicht.
Justin Moore von der Sicherheitsfirma Arctic Wolf, die das FBI bei der Verfolgung unterstützt, beschreibt laut Nextgov eine deutliche Ausweitung: In den vergangenen sechs Monaten habe sich die Operation in Umfang und Raffinesse stark entwickelt. Arctic Wolf habe mehr als 677 Ziele in 58 Ländern identifiziert. Zudem gehe das Vorgehen inzwischen weit über gefälschte Meetings hinaus – auf Plattformen zum Teilen von Dokumenten, gefälschte Identitätsprüfungen, Medieninhalte und andere vertraute Geschäftsabläufe.
Der getrennte Fall: 6,3 Milliarden Dollar von Binance
Unabhängig von FaceStealer stahlen Angehörige des nordkoreanischen Militärs, vom FBI „TraderTraitor“ genannt, am oder um den 29. Oktober Kryptowerte im Wert von mehr als 6 Milliarden Dollar von der Börse Binance – Nextgov und Gizmodo nennen rund 6,3 Milliarden. Binance hatte laut Nextgov erklärt, die Angreifer hätten über ein gefälschtes Bewerbungsgespräch den Rechner eines Ingenieurs kompromittiert und seien so an Systeme gelangt, mit denen Transfers freigegeben werden. Die Behörden gehen davon aus, dass hinter beiden Kampagnen wahrscheinlich unterschiedliche nordkoreanische Gruppen stehen.
Behörden und Privatwirtschaft haben bislang mehr als 2,7 Milliarden Dollar eingefroren. Für über 1,2 Milliarden davon hat das Justizministerium Gerichtsbeschlüsse zur Beschlagnahme oder Sperrung erwirkt – diese Summe ist Teil der 2,7 Milliarden, nicht zusätzlich. Ein hoher Beamter sagte laut Nextgov, die Regierung habe diese Mittel nun in Verwahrung; wie sie an die Eigentümer zurückfließen, müssten Gerichte klären. Weitere Rückholungen würden schwieriger, weil die Hacker das Geld in kleine Beträge aufteilen:
„Diese Akteure sind sehr gut im Geldwaschen geworden. Sie haben aus ihren früheren Versuchen und unseren Gegenmaßnahmen gelernt.“
Geldwäsche über Wegwerf-Memecoins
Wie das Waschen funktioniert, hat die Blockchain-Analysefirma Elliptic laut Gizmodo untersucht. Eine Methode: Die Täter erzeugen eigene Memecoins – Spaß-Kryptowährungen ohne echten Wert – und koppeln sie in einem Liquiditätspool, einer Art automatischem Tauschtopf an einer dezentralen Börse, an eine andere Kryptowährung. Eine Gruppe von Wallets kauft den Token mit Diebesgut, eine andere, ebenfalls kontrollierte Gruppe verkauft ihn wieder. Da kein Geld direkt zwischen den Wallets fließt, sehen die Verkäufer aus wie gewöhnliche Händler mit Gewinn.
Auf der NEAR-Blockchain entstanden so binnen drei Tagen mindestens sechs Token mit Namen wie FUK, MEILI und SINU, jeweils für rund 90 Dollar erstellt – eines davon mit einem Elon-Musk-Bild unter einem „Elon 2028 President“-Banner. Etwa 117.000 NEAR (rund 430.000 Dollar) flossen hindurch, weniger als 0,01 Prozent der Beute. Insgesamt umfasst das Waschnetz laut Elliptic mehr als 20.000 Wallets auf 16 Blockchains und mindestens 36 Dienste, darunter Mixer wie Tornado Cash, die Geldströme vermischen, und die Tauschplattform THORChain. Ziel ist offenbar Bitcoin: Rund 3.000 BTC (etwa 225 Millionen Dollar) liegen bereits auf neuen Adressen. Etwa 3 Milliarden Dollar verloren die Täter dagegen fast sofort, weil Tether, Circle und andere die Mittel einfroren – Tether laut Elliptic schon 37 Minuten nach Eingang.
Einordnung
FaceStealer zeigt, wie sich Social Engineering – also das gezielte Austricksen von Menschen statt Maschinen – durch KI und gestohlene Videos verändert. Ein Videoanruf mit einem bekannten Gesicht galt lange als gute Echtheitsprüfung; dieses Vertrauen nutzen die Angreifer nun systematisch aus. Dass selbst sicherheitsbewusste Entwickler hereinfallen, macht die Masche auch für Unternehmen gefährlich, die nichts mit Krypto zu tun haben: Über kompromittierte Open-Source-Projekte kann Schadcode in viele Produkte gelangen.
Die praktische Lehre ist einfach: Niemals auf Aufforderung in einem Meeting Skripte ausführen oder Befehle ins Terminal kopieren, um angebliche Audio- oder Videoprobleme zu lösen – egal, wer gerade im Bild zu sehen ist. Im Zweifel den Kontakt über einen zweiten, unabhängigen Kanal prüfen.
Offen bleibt, wie viel der FaceStealer-Beute zurückgeholt werden kann; die Quellen nennen dazu keine Zahl. Auch wie groß der Anteil echter KI-Deepfakes gegenüber schlicht wiederverwendeten Aufnahmen ist, geht aus den Angaben nicht hervor. Die Beschlagnahme der Server dürfte die Kampagne stören, aber kaum beenden – das FBI selbst betont, dass sich diese Art Angriff nicht technisch „wegpatchen“ lässt.
Quellen
- Techmeme reuters.com
- justice.gov justice.gov
- nextgov.com nextgov.com
- gizmodo.com gizmodo.com
- Merkliste: chaincatcher.com chaincatcher.com
- Google News (US) news.google.com
- Bing News (en-US) theregister.com
- Merkliste: explainx.ai explainx.ai
- Merkliste: ibtimes.sg ibtimes.sg
- Google News (US) news.google.com
- Bing News (en-US) newsweek.com
- Bing News (en-US) coingabbar.com
- Google News (US) news.google.com
Frag den KI-Assistenten
Fragen zu diesem Artikel, zur Installation oder zu Hintergründen? Unser Assistent kennt diese Seite und läuft auf unserem eigenen Rechner, nicht in einer fremden Cloud.
Der Assistent ist eine KI (Gemma 4) und kann sich irren – wichtige Angaben bitte in der Quelle prüfen. Fragen werden nur zum Beantworten genutzt und nach einer Stunde gelöscht. Bitte keine persönlichen Daten eingeben.
Kommentare
Was meinst du dazu? Schon ausprobiert? Schreib es hier, ohne Anmeldung.
Kommentare sind öffentlich. Links sind nicht erlaubt, beleidigende Beiträge löschen wir. Deinen eigenen Kommentar kannst du in diesem Browser jederzeit wieder löschen. Mehr dazu in der Datenschutzerklärung.