
Hacker heizen Supermarkt-Kühlregale in ganz Europa auf bis zu 50 Grad
In mindestens acht europäischen Ländern haben Angreifer die Kühl- und Gefrieranlagen von Supermärkten manipuliert und die Temperaturen hochgedreht. Tonnenweise Lebensmittel mussten weggeworfen werden. Es ist bereits die zweite Welle binnen drei Wochen, ein Täter ist unbekannt.
Worum es geht
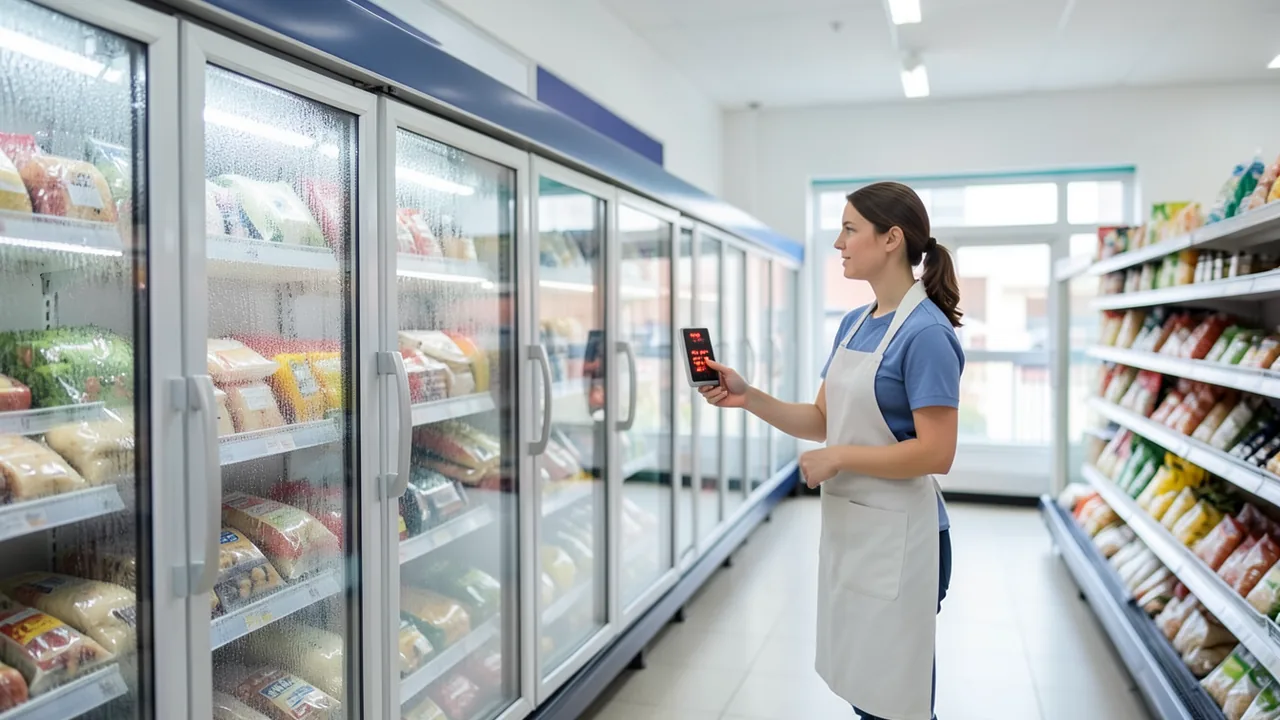
Am 2. November 2026 sind in mehreren europäischen Ländern Kühl- und Gefrieranlagen von Supermärkten gehackt worden. Die Angreifer drehten per Fernzugriff die Temperaturen hoch, sodass Frischware und Tiefkühlkost verdarb. Nach Reuters waren Läden in acht Ländern betroffen. Die Quellen nennen unter anderem Schweden, Belgien, Luxemburg, Irland, Deutschland, die Niederlande, Estland, Finnland, Italien und Portugal; die Länderlisten weichen je nach Quelle voneinander ab. Es ist nach Angaben von Reuters ein Angriff, der identisch zu einem in Frankreich vor drei Wochen ablief.
Was passiert ist
Laut der taiwanischen UDN, die sich auf Reuters beruft, begann der Angriff in Schweden um etwa 2 Uhr nachts, wurde aber erst Stunden später bemerkt. Eine Verkaufsleiterin einer ICA-Filiale in Stockholm sagte: „Alles ist ruiniert. Alle Gefriertruhen sind auf 50 Grad gestiegen.“ Für Estland nennt eine weitere Quelle ebenfalls 50 °C (122 °F) – heiß genug, um Bakterienwachstum stark zu beschleunigen.
Einzelne Betroffene:
- Carrefour Belgien: 15 von 700 Filialen.
- Colruyt: fünf Spar-Märkte.
- IKEA: mindestens eine Filiale in Belgien.
- Coop Schweden: sechs bis sieben Märkte; ICA: laut Reuters 23 Märkte.
- SuperValu Irland (Musgrave): 13 Filialen, Waren wurden aus dem Verkauf genommen.
- Delhaize Luxemburg: vier Märkte.
- Edeka: eine Filiale in Reisbach, Deutschland.
- Italien: Radenza Group (Coop-Märkte auf Sizilien); die Tiefkühlbereiche wurden gegen etwa 4 Uhr morgens angegriffen.
- Portugal: sieben Intermarché-Märkte.
Der belgische Metzger Luc De Laet erhielt um 3:30 Uhr einen Anruf seiner Mitarbeiter. In seiner Filiale bei Antwerpen waren die Kühlschränke auf 18 °C gestellt, Fleisch im Wert von rund 15.000 Euro war unbrauchbar. Er erstattete Anzeige. Er vermutet, die Angreifer wollten die europäische Wirtschaft destabilisieren.
Die Vorgeschichte in Frankreich
Den ersten Angriff gab es im Oktober in Frankreich. Finanzminister Roland Lescure sagte am 13. Oktober im Parlament, etwa 700 von 10.000 Supermärkten seien betroffen gewesen. Die Anlagen wurden laut französischen Behörden in einen dauerhaften Abtaumodus (Defrost) versetzt, was Lebensmittel verdarb und an einigen Orten sogar Brände auslöste. Allein Carrefour verzeichnete rund 80 betroffene Franchise-Märkte, die Gruppe Mousquetaires etwa 300, Coopérative U 80 von 2.000 Läden. Die französische CERT-FR identifizierte kompromittierte Fernsteuerungsmodule von Danfoss und Copeland. Euronews nennt den 12. Oktober als Datum und berichtet, französische Behörden hielten internationale Akteure für beteiligt, ohne dies offiziell zuzuschreiben.
Schwachstellen und technische Hintergründe
Die Sicherheitsfirma Claroty hatte im August Lücken in Danfoss-Controllern vom Typ AK-SM 800A veröffentlicht, darunter eine Umgehung der Authentifizierung (man kommt ohne korrektes Passwort hinein). Sie fand 2.765 dieser Geräte offen im Internet. Danfoss stellte ein Update mit der Firmware R4.3.1 bereit. Welche Lücken in dieser Welle tatsächlich ausgenutzt wurden, ist laut den Quellen unklar. Ein estnischer Kältetechnik-Anbieter sagte, die betroffenen Geräte seien ältere Danfoss-Modelle wie in Frankreich. Der belgische Kältetechniker Sabcobel berichtet, die Verdampfer seien in den Abtaumodus geschaltet worden; ältere Anlagen bräuchten teils bauliche Änderungen, was Zeit und Geld koste.
CERT-FR warnt, die Kampagnen liefen vermutlich weiter, und betont, veraltete Geräte ohne Updates am Internet zu lassen, sei sehr riskant. Euronews zitiert die Expertin Pavlina Pavlova von Critical Cyber: Viele Controller seien ältere Modelle ohne Sicherheitsupdates, trotz seit 2025 bekannter Schwachstellen.
Reaktionen der Händler
Coop Schweden stellt nach eigenen Angaben von 4G-Verbindungen auf 5G und moderne Modems um – das hatte nach dem französischen Vorfall bereits begonnen. Die sieben betroffenen Märkte laufen wieder, ihre Kühlsysteme sind aber vom Internet getrennt. Die Betroffenen in Schweden nutzten laut den Quellen ein externes Danfoss-Steuerungssystem. ICA erklärte, alle 23 getroffenen Märkte hätten Geräte außerhalb des zentral verwalteten Netzes betrieben. Ein ICA-Händler war gerade dabei, seine Sicherheitssysteme umzustellen, als der Angriff kam. Die schwedische Polizei zählte etwa zehn Anzeigen und erwartet mehr.
Da viele Supermärkte von unabhängigen Inhabern in Genossenschaftsstrukturen geführt werden, sind die Systeme nicht einheitlich, so Reuters; Edeka bestätigte das für sein Netz. Danfoss riet, Systeme nie direkt aus dem Internet erreichbar zu machen. Frank Groenewegen von Deloitte empfahl Händlern: prüfen, ob Controller verwundbar sind, ob sie am Netz hängen, ob aktuelle Updates installiert und der Hersteller-Support gegeben ist – und im Zweifel sofort vom öffentlichen Netz nehmen. Das Trennen behebe nicht die Ursache, isoliere die Geräte aber.
In Großbritannien versuchten Angreifer laut NCSC-Chef Richard Horne, kleine Fleischverarbeiter anzugreifen, die Auswirkungen waren minimal. Horne sieht darin ein frühes Zeichen für häufigere Störungen, weil alte Technik mit Hackern nicht Schritt halte.
Wer steckt dahinter?
Bislang bekennt sich niemand, und Reuters kann weder die Täter noch einen Zusammenhang mit dem französischen Fall bestätigen. Es gibt keine Geldforderung, was auf Sabotage hindeutet. Marta Rybczynska (Ygreky) hält nach der zweiten Welle einen staatlich unterstützten Akteur für wahrscheinlicher, außer es wurde nur die Methode kopiert; Anleitungen seien online leicht zu finden. EU-Agrarkommissar Christophe Hansen sprach von einem „bewussten Versuch“, die Lebensmittelversorgung zu stören. Die EU-Agentur ENISA betonte die Bedeutung europäischer Zusammenarbeit. Italien setzte ein Krisentreffen zur Cybersicherheit an, in mehreren Ländern ermitteln Staatsanwaltschaften. Das belgische Cybersicherheitszentrum warnt, KI könne es Angreifern erleichtern, Schwachstellen zu nutzen; Pavlova sagt, KI senke die Einstiegshürde und beschleunige das Auffinden von Lücken, das Patchen bleibe der Flaschenhals.
Eine Bing-Meldung nennt zudem eine Untersuchung des Pentagons, ob Hacker auch Kühlanlagen auf US-Militärbasen manipuliert haben. Details dazu liegen nicht vor.
Einordnung
Der Fall zeigt, wie verwundbar alltägliche vernetzte Technik ist: Kühlsteuerungen hängen häufig am Internet, damit man sie aus der Ferne überwachen kann, und werden selten gewartet. Die Auswirkungen sind konkret – Warenverlust, Regalleere, im Fall Frankreichs sogar Brände. Offen bleiben Täter, Motiv und die genaue Schwachstelle. Auch ob die Wellen zusammenhängen, ist unbestätigt. Das Einzige, was belegt ist: Betroffen sind ältere, am Netz erreichbare Steuerungen, und die empfohlene Sofortmaßnahme ist, sie vom öffentlichen Internet zu trennen und zu aktualisieren. Hinweis: Die KuCoin-Quelle ist ein Krypto-Aggregator und enthält teils abweichende Angaben (zum Beispiel neun statt acht Länder).
Videos zum Thema
Quellen
- Google News (TW) udn.com
- Bing News (en-GB) syracuse.com
- yahoo.com yahoo.com
- kucoin.com kucoin.com
- euronews.com euronews.com
Frag den KI-Assistenten
Fragen zu diesem Artikel, zur Installation oder zu Hintergründen? Unser Assistent kennt diese Seite und läuft auf unserem eigenen Rechner, nicht in einer fremden Cloud.
Der Assistent ist eine KI (Gemma 4) und kann sich irren – wichtige Angaben bitte in der Quelle prüfen. Fragen werden nur zum Beantworten genutzt und nach einer Stunde gelöscht. Bitte keine persönlichen Daten eingeben.
Kommentare
Was meinst du dazu? Schon ausprobiert? Schreib es hier, ohne Anmeldung.
Kommentare sind öffentlich. Links sind nicht erlaubt, beleidigende Beiträge löschen wir. Deinen eigenen Kommentar kannst du in diesem Browser jederzeit wieder löschen. Mehr dazu in der Datenschutzerklärung.